

Faille iOS worse_query : vos données iPhone sont-elles en danger ?
Et si une application pouvait fouiller dans les données des autres sur votre iPhone ? C’est exactement ce que révèle worse_query, une faille qui permet de contourner l’une des protections clés d’iOS. Identifiants, fichiers personnels, données sensibles : que risquez-vous réellement ?
En un clin d’œil
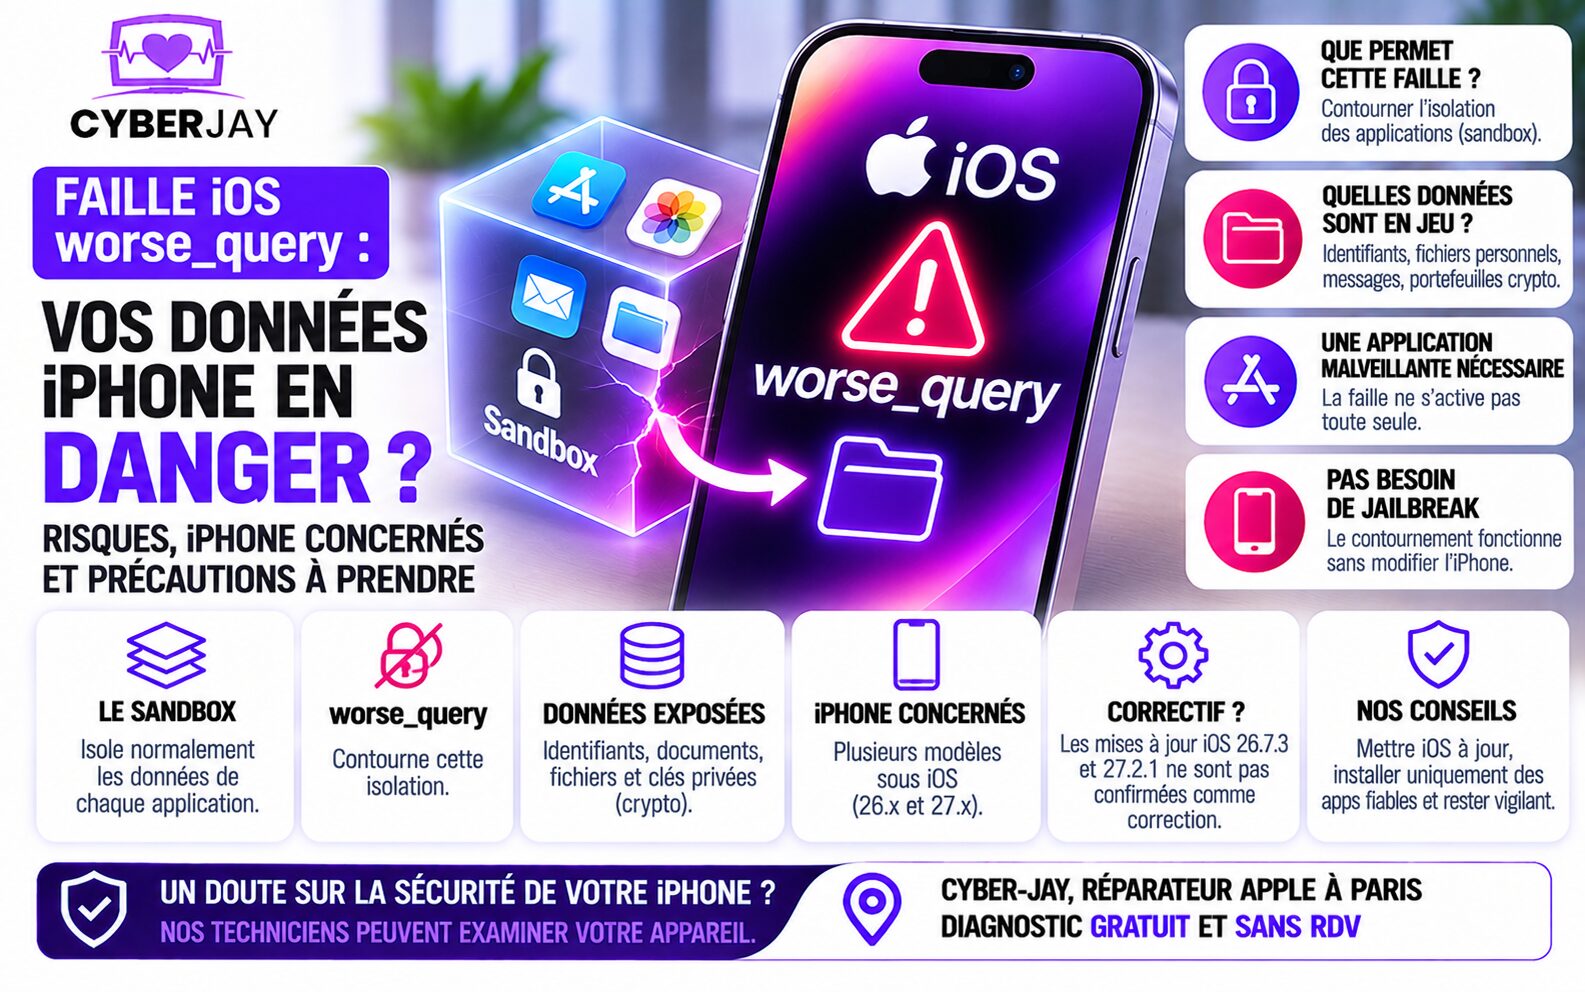
- Une faille dans iOS : worse_query permet de contourner le cloisonnement qui empêche normalement les applications d’accéder aux fichiers des autres.
- Des données sensibles potentiellement exposées : identifiants, fichiers personnels, clés privées et phrases de récupération de portefeuilles de cryptomonnaies.
- Une application malveillante nécessaire : la vulnérabilité ne s’active pas toute seule. Une application exploitant cette faille doit être installée sur l’iPhone.
- Pas besoin de jailbreak : le contournement fonctionne sans supprimer les restrictions habituelles imposées par Apple.
- Un correctif encore incertain : les mises à jour iOS 26.7.3 et 27.2.1 ne sont pas officiellement présentées comme une correction de worse_query.
Une faille de sécurité dans iOS n’est pas forcément synonyme de piratage immédiat. Mais lorsqu’elle permet à une application de consulter les données d’autres logiciels, les conséquences peuvent être sérieuses. C’est ce que montre worse_query, une vulnérabilité rendue publique en novembre 2026 par le chercheur en sécurité forcequitOS. iGeneration revient sur cette découverte.
L’alerte a notamment pris de l’ampleur après une communication de Binance sur les risques pour les détenteurs de cryptomonnaies. Mais les portefeuilles numériques ne sont pas les seuls concernés : les fichiers locaux d’autres applications pourraient également être exposés.
Un doute sur la sécurité ou le fonctionnement de votre iPhone ?
Les techniciens Cyber-Jay peuvent examiner votre appareil et vous aider à identifier un éventuel problème.
worse_query : une faille qui contourne les protections de l’iPhone
Pour comprendre le problème, il faut revenir sur une protection essentielle d’iOS : le cloisonnement des applications.
Le sandbox, ou comment iOS isole les applications
Sur iPhone, chaque application dispose normalement de son propre espace de stockage. Elle peut y enregistrer ses réglages et ses fichiers, mais ne peut pas consulter librement ceux des autres logiciels.
Ce principe porte un nom : le sandbox, que l’on peut traduire par « bac à sable ». Imaginez un immeuble dans lequel chaque application occupe un appartement fermé à clé. Les occupants ne peuvent pas entrer chez leurs voisins sans autorisation.
Cette isolation limite les dégâts lorsqu’une application se comporte mal ou cherche à récupérer des informations.
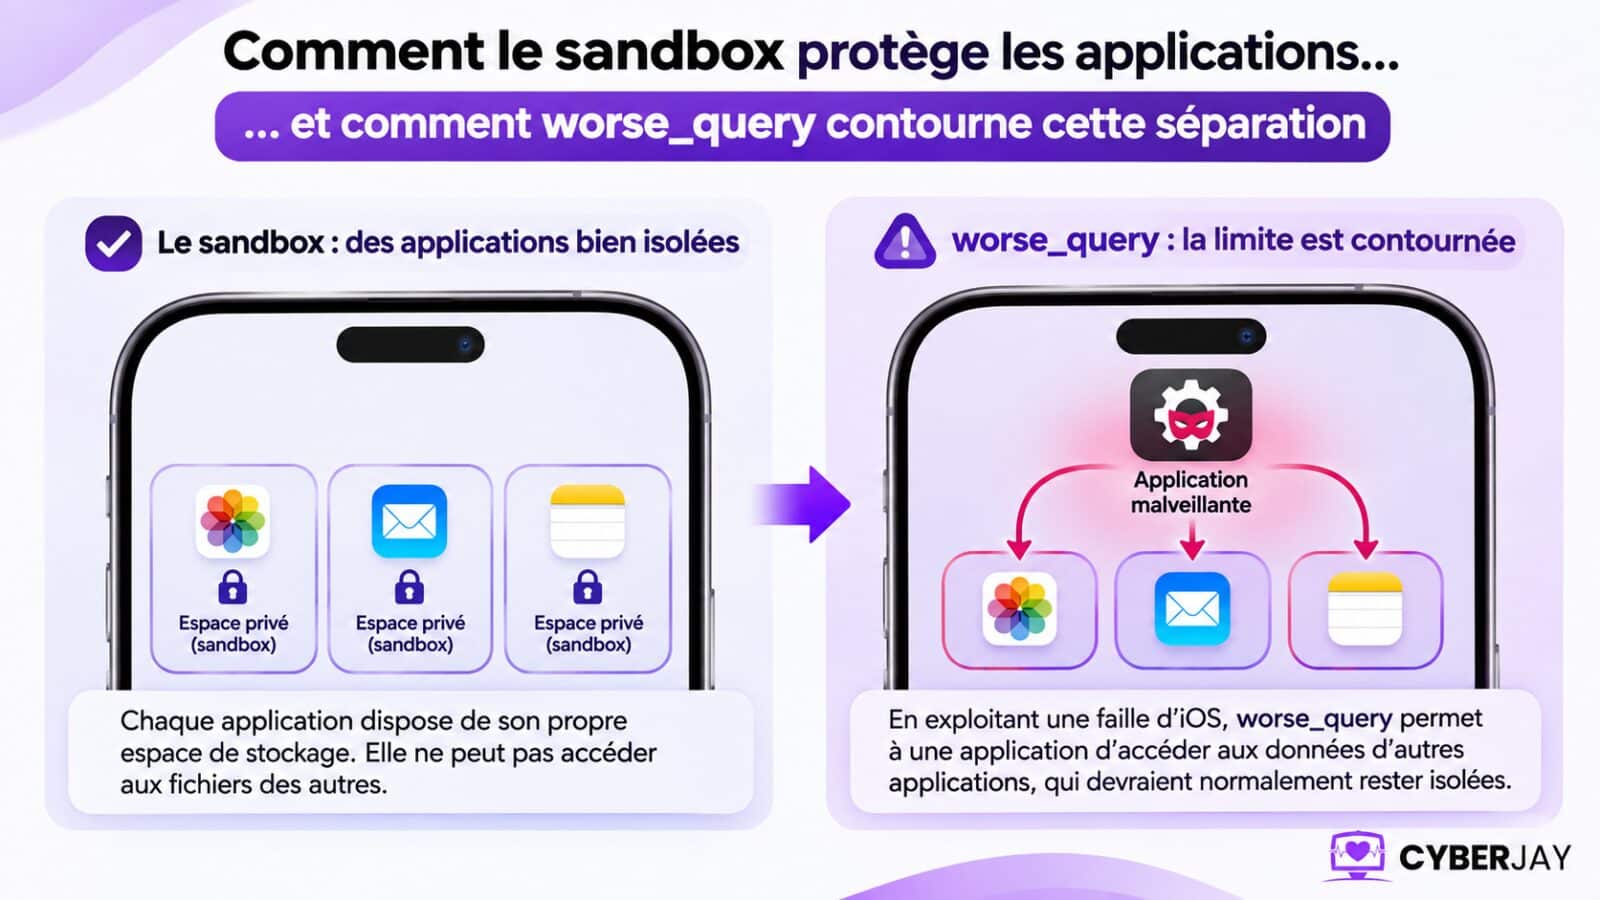
Le sandbox isole les applications. worse_query contourne cette protection et permet d’accéder à certains de leurs fichiers.
Comment worse_query permet de franchir cette protection
La vulnérabilité exploite une faiblesse dans la gestion de certains espaces de stockage d’iOS. Elle s’appuie notamment sur les App Groups, des espaces partagés que plusieurs applications d’un même développeur peuvent utiliser pour échanger des données.
Le chercheur forcequitOS a publié le code de worse_query sous la forme d’une preuve de concept, ou PoC (Proof of Concept). Il s’agit d’une démonstration technique destinée à montrer qu’une faille peut être exploitée.
Un point important : worse_query ne nécessite pas de jailbreak. Le code publié est toutefois destiné aux développeurs et ne constitue pas, à lui seul, une application d’attaque prête à l’emploi.
WQ Files : une démonstration concrète de la faille
Un développeur a créé WQ Files, un gestionnaire de fichiers qui s’appuie sur worse_query pour explorer les données d’autres applications. Il permet de parcourir, d’exporter, de modifier ou de supprimer certains fichiers normalement isolés.
L’outil a notamment été distribué au moyen d’AltStore ou de SideStore. Ces solutions permettent d’installer des applications en dehors de l’App Store : une méthode appelée sideloading, ou installation latérale.
Cela ne signifie pas que toutes les applications de l’App Store sont concernées. Aucune exploitation de worse_query par une application distribuée sur la boutique d’Apple n’a été publiquement établie à ce stade.
Quelles conséquences pour les données personnelles des utilisateurs ?
Dès lors qu’une application peut consulter les fichiers d’autres logiciels, plusieurs catégories d’informations personnelles peuvent potentiellement être exposées.
Identifiants, mots de passe et comptes en ligne
Certaines applications conservent localement des données de connexion ou des jetons de session. Ces derniers permettent à un service de reconnaître un utilisateur déjà connecté, sans lui demander son mot de passe à chaque action.
S’il est récupéré et reste utilisable, un jeton de session pourrait permettre à un tiers d’accéder au compte concerné. Le risque dépend toutefois des protections mises en place par chaque application : un mot de passe stocké dans un espace sécurisé n’est pas automatiquement accessible.
Portefeuilles de cryptomonnaies : pourquoi Binance donne l’alerte
Binance a averti les utilisateurs d’iPhone que worse_query pouvait mettre en danger les phrases de récupération et les clés privées de certains portefeuilles numériques. Clubic revient sur cette alerte.
Deux éléments sont particulièrement sensibles :
- La clé privée est un code secret qui permet de contrôler les fonds associés à un portefeuille de cryptomonnaies.
- La phrase de récupération, aussi appelée seed phrase, est une suite de mots qui permet de restaurer un portefeuille et de retrouver l’accès aux actifs qu’il contient.
Si un pirate récupère l’un de ces éléments, il peut potentiellement prendre le contrôle du portefeuille et transférer les fonds. Une transaction sur une blockchain est généralement irréversible.
Documents et fichiers personnels : quels autres risques ?
Les portefeuilles crypto ne sont pas les seules applications à conserver des données sensibles. Des messageries, des gestionnaires de mots de passe ou des applications professionnelles peuvent également enregistrer des fichiers sur l’iPhone.
Selon les informations stockées et les protections de chaque éditeur, certains documents ou fichiers personnels pourraient donc être exposés.
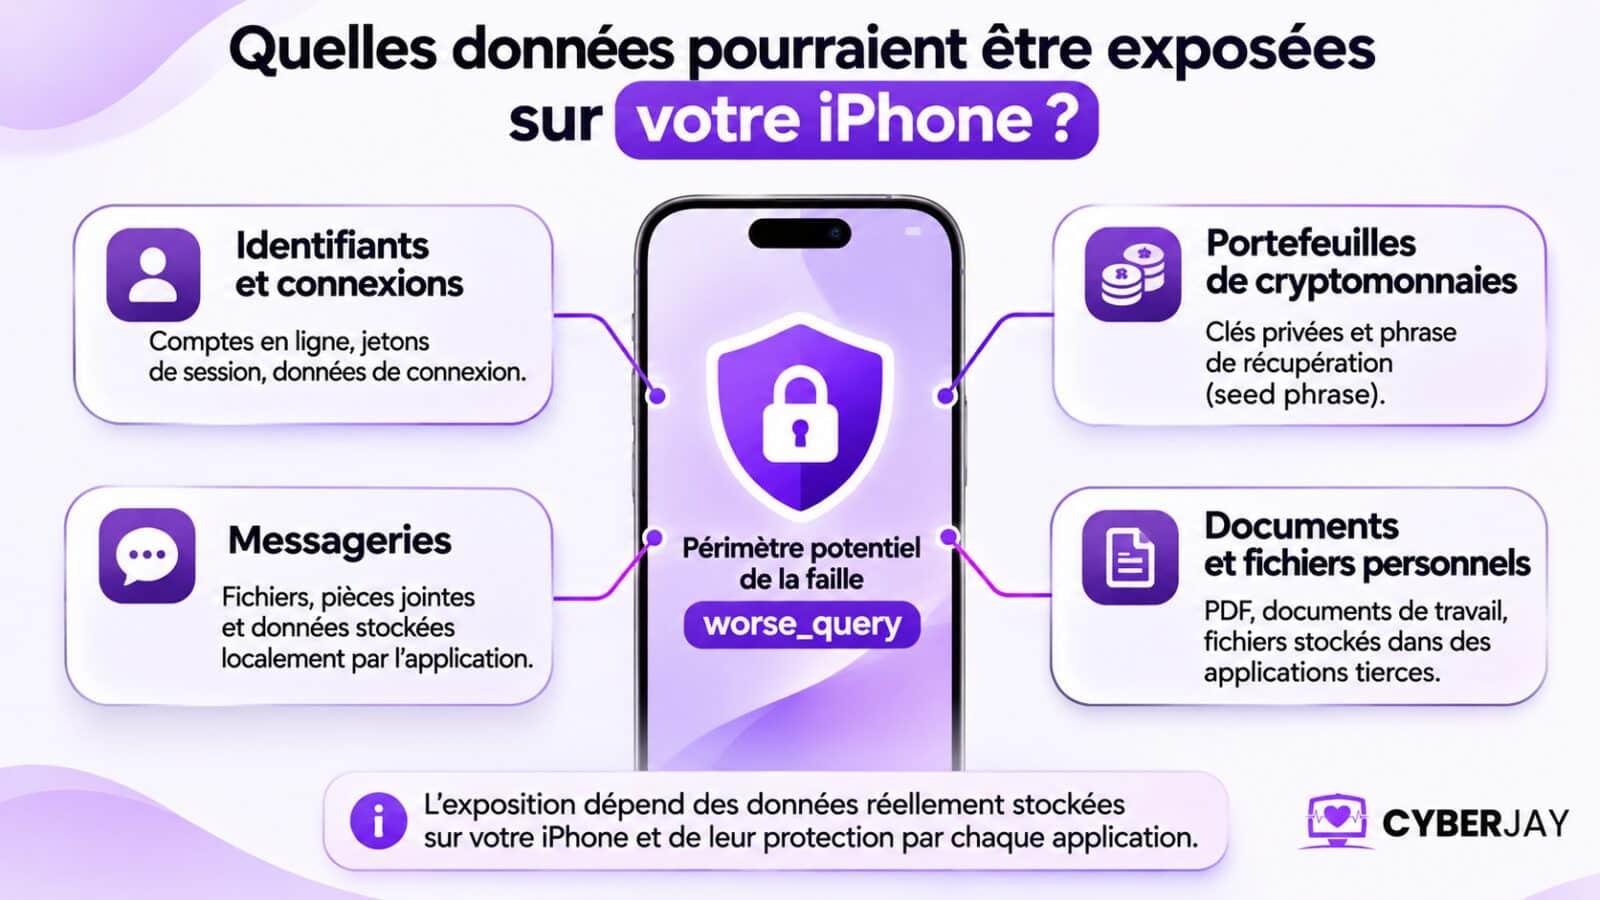
La faille worse_query pourrait exposer des identifiants, des données de messagerie, des clés privées ou des documents personnels stockés par d’autres applications.
Attention : il ne faut pas confondre risque potentiel et vol avéré. En date du 13 novembre, aucune attaque concrète ni aucun vol de cryptomonnaies attribué publiquement à worse_query n’a été confirmé. La faille démontre une possibilité d’accès, pas un piratage systématique de tous les iPhone.
Quels appareils et quelles versions d’iOS sont concernés ?
La vulnérabilité a été démontrée sur iOS 26 et iOS 27. Les informations du chercheur et celles de Binance ne couvrent cependant pas exactement les mêmes versions.
Les versions iOS identifiées par les chercheurs
Le dépôt de forcequitOS indique que worse_query fonctionne sur iOS 26.0 à 26.7.2, ainsi que sur iOS 27.2. Binance a, de son côté, cité iOS 26.7.1, 27.0.1 et 27.2 dans son alerte. 01net détaille les versions mentionnées par Binance.
| Source | Versions mentionnées |
|---|---|
| Chercheur forcequitOS | iOS 26.0 à 26.7.2 et iOS 27.2 |
| Alerte de Binance | iOS 26.7.1, iOS 27.0.1 et iOS 27.2 |
Ces listes proviennent de deux acteurs différents. Elles ne signifient pas que chaque version intermédiaire a été testée dans les mêmes conditions.
Les iPad et les Mac sont-ils également concernés ?
iPadOS partage une grande partie de son architecture avec iOS, notamment ses mécanismes d’isolation des applications. Toutefois, les démonstrations publiques de worse_query portent sur des iPhone. Aucune exploitation sur iPadOS n’a été confirmée à ce stade.
La situation est différente pour macOS, qui possède ses propres mécanismes de sécurité. Aucune exploitation de worse_query sur Mac n’est documentée dans les sources consultées.
Apple a-t-elle déjà corrigé la vulnérabilité ?
Apple a publié iOS 26.7.3 et iOS 27.2.1 le 9 novembre 2026. Ces mises à jour corrigent plusieurs problèmes de sécurité, mais leurs notes officielles ne mentionnent pas explicitement worse_query.
Le chercheur forcequitOS a par ailleurs indiqué que la faille restait exploitable sous iOS 27.2.1 et dans la première bêta d’iOS 27.3.
À savoir : installer les dernières versions officielles d’iOS reste une bonne précaution. En revanche, rien ne permet d’affirmer qu’iOS 26.7.3 ou 27.2.1 corrige spécifiquement cette vulnérabilité.
Comment protéger son iPhone contre la faille worse_query ?
La faille nécessite qu’une application exploitant le mécanisme soit installée sur l’iPhone. Le premier réflexe consiste donc à contrôler les logiciels présents sur l’appareil et leur provenance.
Supprimez les applications dont l’origine n’est pas fiable
Soyez particulièrement attentif aux applications installées en dehors de l’App Store. AltStore et SideStore ne sont pas malveillants en eux-mêmes, mais ils peuvent servir à installer des logiciels dont l’origine mérite d’être vérifiée.
Si vous avez récemment installé une application depuis un site inconnu ou un lien reçu par message, vérifiez sa fiabilité. En cas de doute sérieux, désinstallez-la. Vous pouvez aussi retrouver d’autres bonnes pratiques pour préserver votre iPhone.
Vérifiez les profils de configuration installés
Un profil de configuration peut modifier certains réglages de l’iPhone ou le rattacher au système de gestion d’une entreprise. Il est parfois parfaitement légitime, notamment sur un appareil professionnel.
Pour contrôler les profils présents, ouvrez :
Réglages -> Général -> VPN et gestion de l’appareil
Si vous ne reconnaissez pas un profil, renseignez-vous sur son origine avant de le supprimer.
Mettez à jour iOS et ses applications
Même si les dernières mises à jour ne sont pas confirmées comme correctifs de worse_query, installez les versions officielles proposées par Apple.
Pour vérifier leur disponibilité :
- Ouvrez Réglages.
- Sélectionnez Général.
- Appuyez sur Mise à jour logicielle.
Pensez également à mettre vos applications à jour depuis l’App Store. Les éditeurs peuvent publier leurs propres correctifs pour mieux protéger les données stockées localement.
Sécurisez vos comptes et vos portefeuilles numériques
Si vous pensez avoir installé une application malveillante, sa désinstallation ne suffit pas forcément. Certaines données ont pu être copiées avant sa suppression. Voici les précautions à prendre si vous suspectez une compromission.
- Supprimez l’application suspecte. Si vous ne connaissez pas son origine ou si son comportement vous paraît anormal, désinstallez-la. Vérifiez également les autres applications récemment installées.
- Changez vos mots de passe depuis un appareil sain. Commencez par vos comptes les plus sensibles : messagerie, banque, services Apple et gestionnaire de mots de passe. Activez l’authentification à deux facteurs si ce n’est pas déjà fait.
- Fermez les sessions actives. Dans les paramètres de sécurité des services concernés, déconnectez les appareils ou les connexions que vous ne reconnaissez pas. Vérifiez également les coordonnées de récupération de vos comptes.
- Protégez vos cryptomonnaies si nécessaire. Si votre phrase de récupération ou votre clé privée a pu être exposée, créez un nouveau portefeuille depuis un appareil sain et transférez-y vos actifs. Vérifiez soigneusement l’adresse de destination : une erreur peut entraîner une perte définitive des fonds.
Attention : ne saisissez jamais votre phrase de récupération sur un site ou dans une application qui vous la réclame pour prétendument sécuriser votre portefeuille.
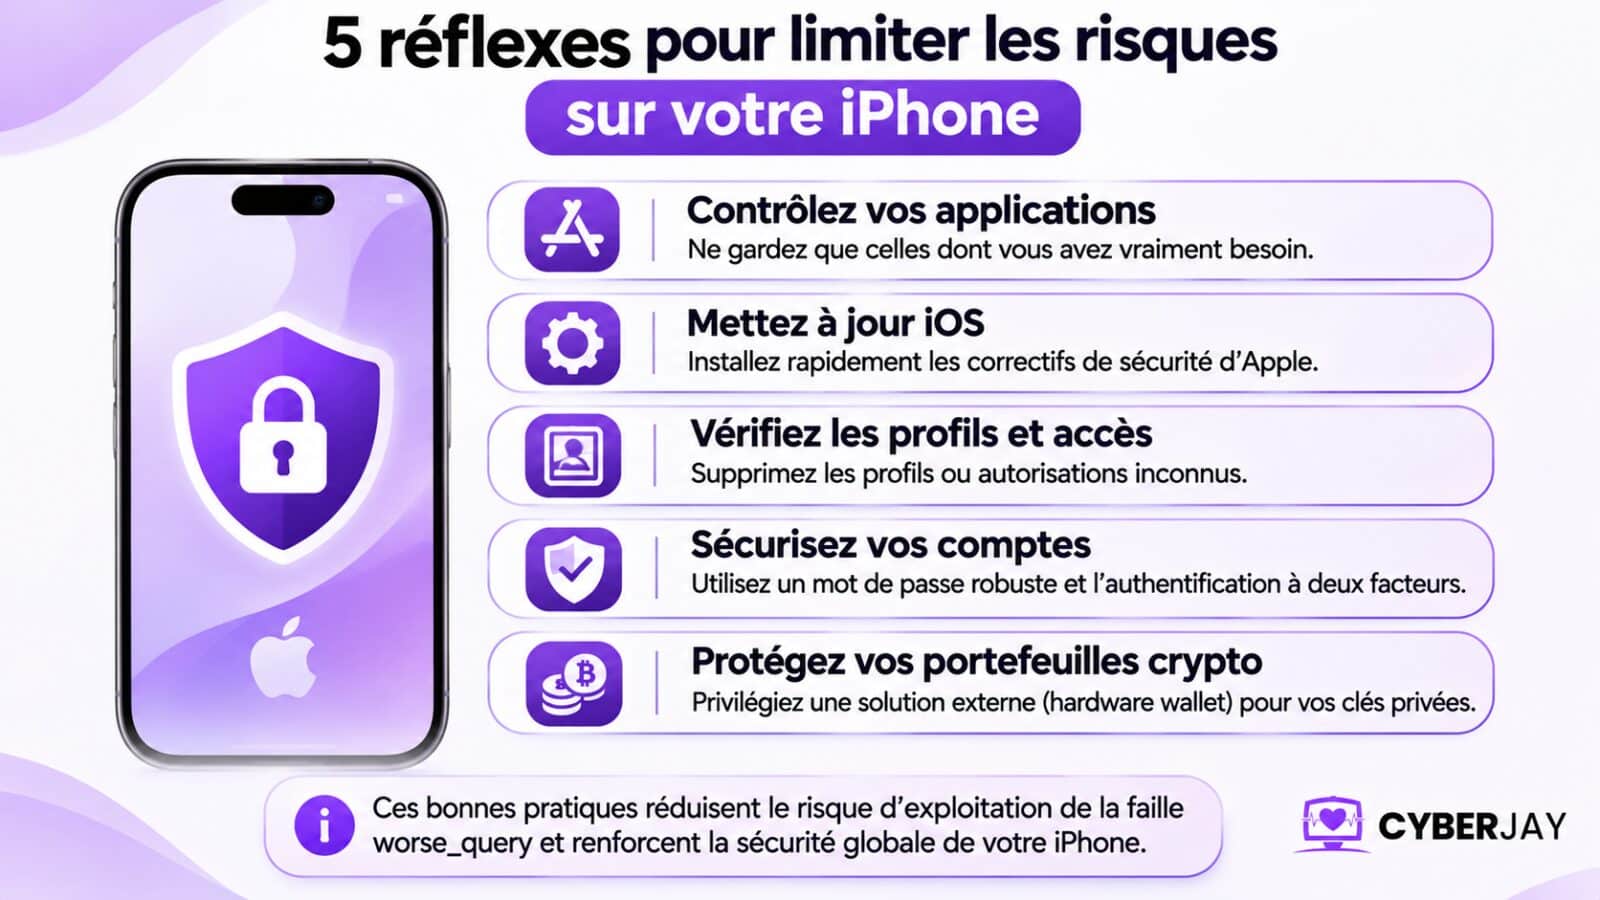
Contrôler les applications, vérifier les profils, mettre iOS à jour et sécuriser ses comptes : cinq réflexes pour limiter les risques liés à worse_query.
Où retrouver Cyber-Jay à Paris ?
Cyber-Jay accompagne les utilisateurs Apple depuis plus de 20 ans. Nos techniciens prennent en charge les iPhone et les autres appareils de la marque. Vous pouvez faire appel à notre expertise en réparation iPhone et, en réparation Mac à Paris pour tous vos ordinateurs Apple.
Le diagnostic est gratuit et sans engagement. Vous pouvez également nous envoyer votre appareil par colis si vous n’habitez pas Paris.
À retenir
La faille worse_query remet en cause le cloisonnement qui protège normalement les données des applications sur iPhone. Elle pourrait exposer des identifiants, des fichiers personnels ou des informations sensibles liées aux portefeuilles de cryptomonnaies. Son exploitation nécessite toutefois l’installation d’une application conçue pour tirer parti de cette faiblesse. Au 13 novembre 2026, aucun correctif spécifique n’est confirmé par Apple. Le plus prudent reste de contrôler les applications installées, de vérifier les profils de configuration et de maintenir son iPhone à jour.
Une question sur votre appareil Apple ?
Un problème de fonctionnement ou un doute après une manipulation ? L’équipe Cyber-Jay vous accompagne et vous conseille.
Lexique : les termes techniques pour comprendre worse_query
- App Groups
- Espaces de stockage partagés entre plusieurs applications d’un même développeur.
- Clé privée
- Code secret qui permet de contrôler les fonds associés à un portefeuille de cryptomonnaies.
- Conteneur
- Dossier dans lequel une application conserve ses fichiers et ses données.
- Faille de sécurité
- Défaut dans un logiciel ou un système qui peut être exploité pour contourner ses protections.
- Jailbreak
- Opération qui consiste à supprimer certaines restrictions imposées par Apple.
- PoC (Proof of Concept)
- Démonstration technique qui montre qu’une vulnérabilité peut être exploitée.
- Sandbox
- Espace isolé dans lequel une application conserve ses données.
- Sideloading
- Installation d’une application en dehors de l’App Store.
- Seed phrase
- Phrase de récupération qui permet de restaurer un portefeuille de cryptomonnaies.
- Jeton de session
- Élément numérique qui permet à un service de reconnaître un utilisateur déjà connecté.
FAQ : les questions fréquentes sur la faille worse_query
Non. La vulnérabilité permet de contourner certaines protections d’iOS sans jailbreak, à condition qu’une application exploitant le mécanisme soit installée.
Aucune exploitation par une application distribuée sur l’App Store n’a été publiquement établie à ce stade. Les démonstrations connues reposent notamment sur des applications installées par des méthodes alternatives.
Ce n’est pas confirmé. Le chercheur à l’origine de la démonstration a indiqué que la faille restait exploitable sous cette version.
La faille a été démontrée sur iOS. Aucune exploitation de worse_query sur iPadOS ou macOS n’a été confirmée publiquement.
Non, pas systématiquement. Il faut surtout vérifier les applications installées et les profils de configuration. Une réinitialisation ne doit être envisagée qu’en fonction d’indices concrets de compromission.
Rédigé par Cyber-Jay
Le même pépin sur votre appareil ?